Formation cybersécurité sur-mesure : des exercices métier plutôt qu’un catalogue de modules
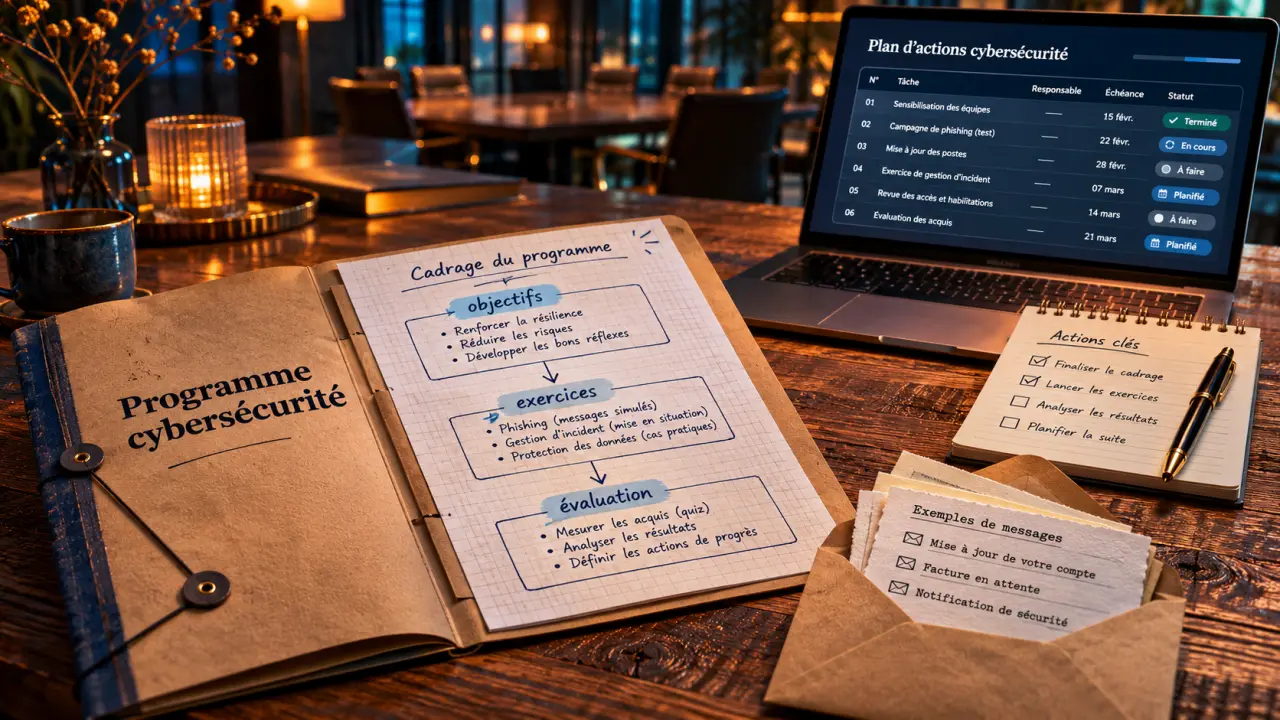
Une formation cybersécurité sur-mesure doit partir de vos risques et des tâches de vos équipes, pas d’une liste de cours à assembler. Pour choisir un prestataire, demandez un programme qui précise les compétences visées, les exercices prévus et leur évaluation. Le format, la durée et le devis doivent découler de ce cadrage, que vous souhaitiez sensibiliser les collaborateurs ou renforcer une équipe technique.
Partir des situations de travail pour définir le programme
Le sur-mesure ne consiste pas seulement à ajouter le logo de l’entreprise aux supports. Il adapte les objectifs, le niveau, les scénarios et les modalités pédagogiques à votre organisation. Une équipe comptable confrontée aux demandes de changement de coordonnées bancaires n’a pas les mêmes besoins qu’un administrateur chargé de sécuriser les accès distants.
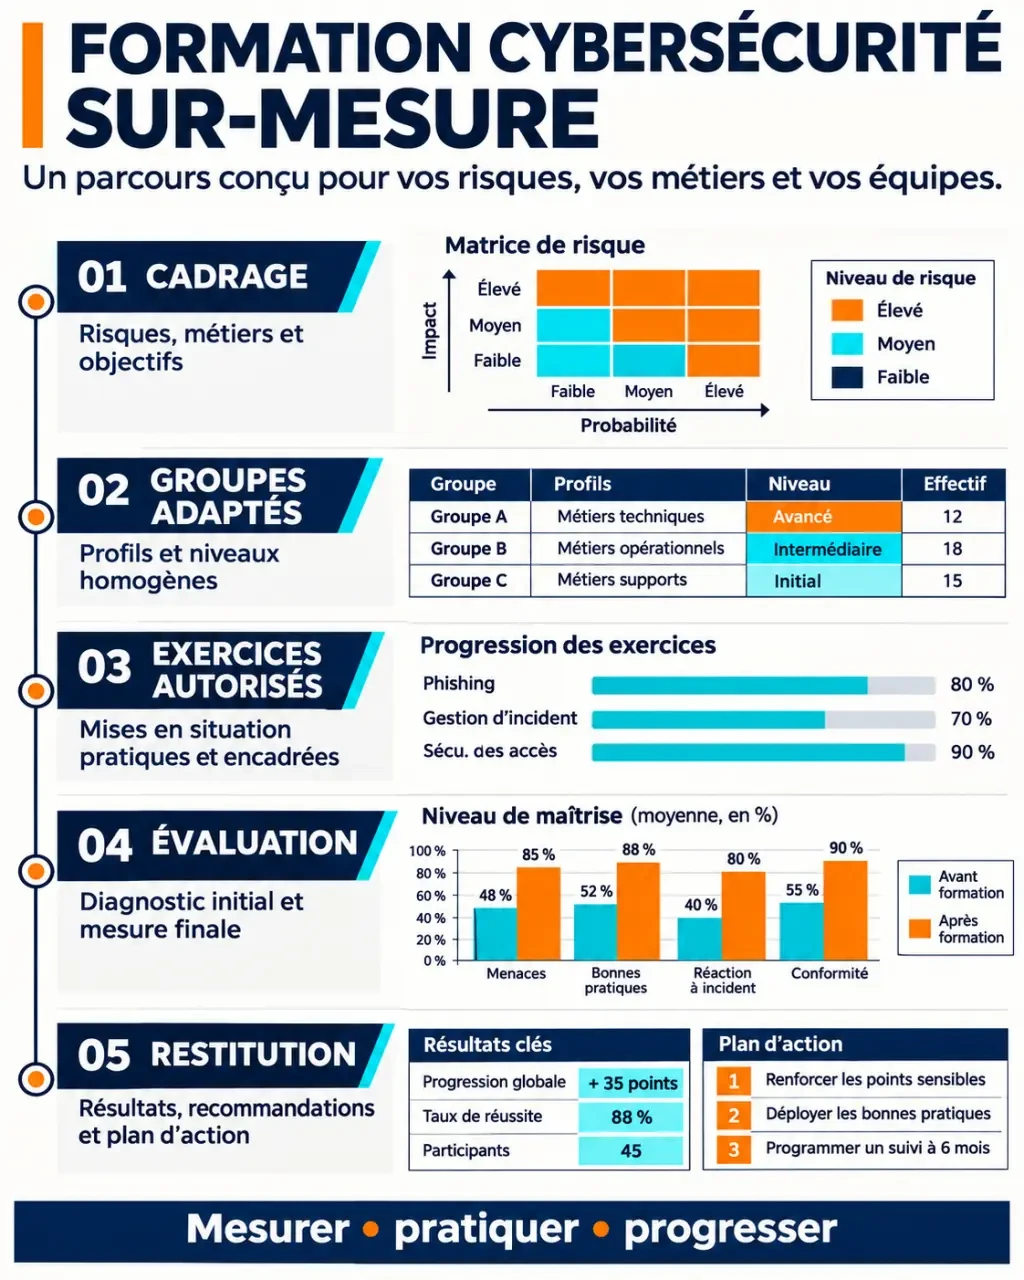
Le diagnostic initial doit réunir les interlocuteurs utiles : RSSI ou DSI pour les risques et les outils, responsables métier pour les usages, RH pour l’organisation. Un questionnaire de positionnement ou un exercice préalable permet ensuite de vérifier les acquis réels, au-delà des intitulés de poste.
Pour préparer cet échange, rassemblez quelques éléments concrets :
- Les incidents ou situations à risque, anonymisés si nécessaire.
- Les métiers concernés, les effectifs et les connaissances préalables.
- Les procédures internes à appliquer : signalement, gestion des accès, réponse à incident.
- Les contraintes techniques, linguistiques, d’accessibilité et de disponibilité.
Chaque objectif doit décrire une action observable. « Comprendre le phishing » reste vague ; « reconnaître une demande suspecte et la transmettre au bon interlocuteur » permet de construire un exercice et de mesurer un résultat. Cette précision distingue une véritable formation personnalisée d’une présentation généraliste.
Choisir des modules différents selon les responsabilités
Un socle commun peut rappeler les règles de protection des données et de signalement. En revanche, réunir tous les profils dans un même parcours technique risque de perdre les débutants et de frustrer les spécialistes. Mieux vaut organiser des groupes cohérents selon les compétences attendues.
| Public | Objectif prioritaire | Mise en pratique à demander |
|---|---|---|
| Collaborateurs | Repérer les sollicitations suspectes et protéger les accès | Analyse de messages, vérification d’une demande, signalement |
| Managers et dirigeants | Arbitrer les risques et coordonner une réaction | Exercice de crise avec décisions et communication |
| Équipes informatiques et sécurité | Sécuriser, détecter et investiguer | Laboratoire isolé, analyse de journaux, traitement d’incident |
| Développeurs et équipes projet | Intégrer la sécurité dans les livraisons | Revue de code, analyse de vulnérabilités, atelier DevSecOps |
Approfondir la technique sans empiler les sujets
Les modules peuvent couvrir la sécurité réseau, la sécurité endpoint, le pentest, la détection d’incidents ou la forensique, c’est-à-dire l’analyse technique après incident. Le reverse engineering et le renseignement sur les menaces répondent à des besoins plus spécialisés. Sélectionnez les sujets à partir des missions effectivement confiées aux participants et vérifiez les prérequis avant l’inscription.
Relier gouvernance et décisions opérationnelles
Pour les responsables sécurité et les managers, le programme peut porter sur l’analyse de risques avec EBIOS, le management de la sécurité, la famille de normes ISO 27000 ou PCI-DSS. Les critères communs et la réglementation de Défense concernent des besoins spécifiques. L’objectif n’est pas de multiplier les référentiels, mais de travailler ceux qui s’appliquent réellement à l’activité.
Faire pratiquer, puis mesurer autre chose que la participation
Une démonstration de hacking éthique rend une attaque tangible, mais regarder un expert agir ne suffit pas à acquérir une compétence. Demandez une progression qui alterne explication, exercice guidé et réalisation autonome. Les laboratoires doivent être isolés ; les tests d’intrusion et simulations doivent rester dans un périmètre explicitement autorisé.
Une campagne de phishing personnalisée peut s’organiser en 3 étapes : cadrer les scénarios et les règles, réaliser la simulation, puis restituer les résultats avec une action pédagogique. Le dispositif doit définir les destinataires, les données collectées, les accès aux résultats et les modalités d’information appropriées. Évitez les classements individuels culpabilisants : ils peuvent décourager le signalement.
Un signal utile n’est pas seulement l’absence de clic : c’est aussi la remontée rapide d’un message suspect vers le bon canal. Une équipe qui alerte davantage après la formation peut être devenue plus vigilante, et non plus exposée. Croisez donc les clics avec les signalements pertinents, leur délai et la qualité des informations transmises. Vous mesurez ainsi la capacité collective à déclencher une réponse, plutôt qu’une simple performance au test.
Prévoyez une évaluation initiale et finale comparable, puis, si le besoin le justifie, un exercice différé. La restitution doit distinguer les compétences acquises, les difficultés persistantes et les corrections organisationnelles nécessaires. Une procédure introuvable ne se corrige pas uniquement par davantage de sensibilisation.
Ajuster la durée, le format et le budget au résultat attendu
Il n’existe pas de durée unique pour une formation personnalisée. Une sensibilisation ciblée, un atelier technique et un parcours de professionnalisation n’exigent pas le même investissement. À titre de repère, SecureSphere propose des programmes de 3 jours comme SECURE NET, SECURE PROJECT et SECURE DEV PLUS ; ce format ne constitue pas une règle pour tous les besoins.
Le présentiel facilite certains ateliers collectifs. Le distanciel peut convenir si les participants disposent des accès et équipements nécessaires. Un format hybride ou des séances espacées permettent aussi d’alterner apprentissage et application au poste de travail. Faites confirmer la taille des groupes, le temps de pratique individuel et la disponibilité de l’intervenant.
Un cursus long répond à une autre logique : préparer à un métier et développer un ensemble large de compétences. Il ne remplace pas automatiquement une formation intra-entreprise centrée sur vos procédures et votre environnement.
Le prix doit être présenté avec son périmètre. Comparez les devis en distinguant diagnostic, conception, animation, environnement de laboratoire, supports, évaluation et suivi. Vérifiez également les frais de déplacement, les licences éventuelles et les conditions de report. Toute possibilité de financement doit être confirmée selon votre situation, sans présumer d’une prise en charge.
Vérifier le prestataire et demander une proposition exploitable
Demandez qui concevra et animera réellement la session. L’expertise opérationnelle doit s’accompagner de compétences pédagogiques : expliquer, adapter le rythme et corriger un exercice. Des références comparables, un exemple de support et un extrait de déroulé pédagogique sont plus utiles qu’une longue liste de domaines d’expertise.
Vérifiez la portée exacte des justificatifs annoncés. Un numéro de déclaration d’activité ne vaut pas agrément de l’État. La qualification PASSI concerne des prestations d’audit de sécurité, pas une certification générale de toutes les formations. De même, une attestation de présence ne se confond pas avec une certification professionnelle ; si un titre RNCP est annoncé, vérifiez l’enregistrement et le parcours concernés.
Avant de contractualiser, faites préciser la confidentialité des échanges, l’anonymisation des exemples, l’accessibilité et les livrables remis : supports, résultats d’évaluation, synthèse et recommandations. Le suivi post-formation doit également être défini plutôt que simplement promis.
Pour demander un devis, transmettez votre public, ses effectifs, son niveau, les risques prioritaires, les compétences attendues et vos contraintes de calendrier. Exigez en retour un programme détaillé, des modalités d’évaluation et un chiffrage explicite. Vous pourrez alors choisir sur la pertinence de la proposition, et non sur le seul nombre de modules affichés.
Partager cet article
Articles qui pourraient vous intéresser :
 Cybercriminalité : 40 % de hausse et 3 réflexes pour sécuriser vos données
 Solution GED open source : le code est libre, l’exploitation ne l’est pas
 Édition de logiciel : la richesse fonctionnelle ne suffit pas à sécuriser votre choix
 L’audit trail rend chaque action vérifiable, de la modification à la preuve