MDR en cybersécurité : transformer les alertes en décisions et en actions
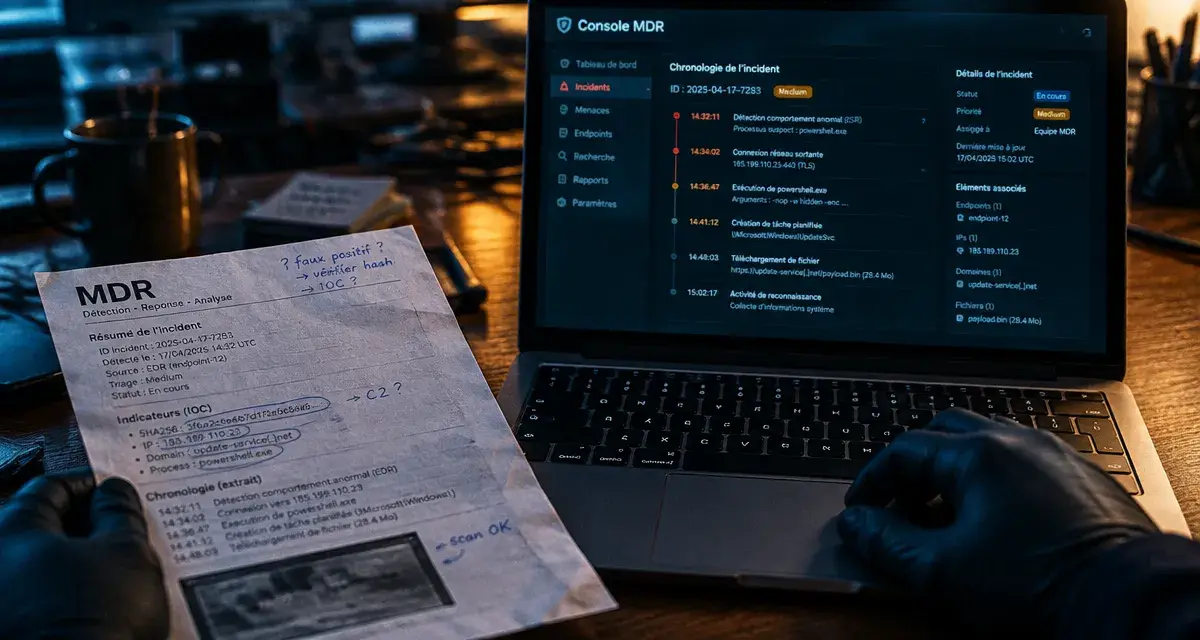
Un outil de sécurité peut signaler une activité suspecte sans déterminer s’il faut isoler un poste, réinitialiser un compte ou lancer une investigation. Le MDR répond à cet écart : il associe des technologies de détection à des analystes capables de qualifier les alertes et d’organiser la réponse. Pour une entreprise qui ne dispose pas d’un centre opérationnel de sécurité actif en continu, c’est une façon de gagner en réactivité sans construire seule un SOC complet.
Le MDR en cybersécurité : un service, pas un logiciel de plus
MDR signifie Managed Detection and Response, soit détection et réponse gérées. Il s’agit d’un service opéré par un prestataire qui surveille les signaux de sécurité, recherche les comportements malveillants, enquête sur les incidents et accompagne, voire exécute, certaines actions de remédiation. Sa valeur ne repose donc pas uniquement sur la plateforme utilisée. Elle vient de la combinaison entre automatisation, renseignement sur les menaces et expertise humaine.
Le MDR s’appuie souvent sur les outils déjà présents dans l’organisation : EDR sur les postes de travail, journaux d’événements, services cloud, messagerie, identité ou SIEM. L’objectif est de repérer plus tôt une compromission qui pourrait passer inaperçue : connexion inhabituelle, élévation de privilèges, mouvement latéral, exfiltration de données ou chiffrement de fichiers. Le prestataire interprète ces signaux dans leur contexte au lieu de traiter chaque événement comme un incident isolé.
Passer du bruit des alertes à une décision exploitable
Les équipes IT reçoivent souvent de nombreuses alertes techniques, dont une partie correspond à des comportements légitimes. Un service MDR les enrichit, les recoupe et les hiérarchise pour distinguer un signal faible d’un incident crédible. L’équipe interne reçoit alors une alerte contextualisée : ce qui s’est produit, les actifs concernés, le niveau de risque, les éléments de preuve et l’action recommandée.
Cette qualification réduit la fatigue liée aux faux positifs. Elle ne supprime pas les décisions à prendre côté client, notamment lorsque l’arrêt d’un serveur métier peut avoir des conséquences opérationnelles. Elle évite toutefois de mobiliser des ressources sur chaque événement isolé et aide les équipes à concentrer leur attention sur les incidents qui présentent le plus de risques.
Ce que fait concrètement une équipe MDR, de la détection à la remédiation
Un MDR efficace fonctionne comme une chaîne continue, et non comme une simple boîte de réception d’alertes. Selon le périmètre retenu, les opérations couvrent généralement les étapes suivantes :
- Collecter et normaliser les signaux issus des terminaux, identités, environnements cloud, réseaux et applications critiques.
- Détecter et prioriser les anomalies grâce aux règles de détection, à l’analyse comportementale et au renseignement sur les menaces.
- Chasser les menaces en recherchant de manière proactive des traces d’attaque qui n’ont pas encore déclenché d’alerte évidente.
- Enquêter pour reconstruire la chronologie, vérifier l’étendue de la compromission et identifier le point d’entrée probable.
- Contenir et remédier : isoler un terminal, bloquer un indicateur, désactiver un compte, supprimer un mécanisme de persistance ou guider les équipes dans ces opérations.
La réponse doit être définie avant l’incident
La surveillance 24 heures sur 24 et 7 jours sur 7 est utile si les responsabilités sont claires. Lors de l’intégration du service, l’entreprise et le prestataire doivent préciser les actifs prioritaires, les personnes à joindre, les actions préautorisées et celles qui nécessitent une validation. Isoler automatiquement un poste bureautique ne présente pas les mêmes risques que couper l’accès à un serveur de production.
Un ensemble de données de sécurité ne devient réellement utile que si ses sources sont reliées. Un événement de messagerie, une authentification anormale et un processus suspect sur un poste peuvent paraître anodins séparément. Croisés dans une même chronologie, ils révèlent parfois le chemin complet d’un attaquant. Avant de choisir un MDR, il faut donc cartographier les sources de journaux accessibles, leur qualité et leur fréquence de remontée. Ce point compte autant que les promesses de détection.
MDR, EDR, XDR, SIEM et MSSP : ne pas confondre l’outil et l’opération
Ces sigles sont complémentaires, mais ils ne répondent pas tous à la même question. Certains désignent une technologie, d’autres un mode de service. Le MDR peut s’appuyer sur un ou plusieurs de ces composants sans nécessairement les remplacer.
| Solution | Rôle principal | Ce qu’elle n’apporte pas seule |
|---|---|---|
| EDR | Détection et réponse sur les terminaux | Une équipe qui enquête en continu et traite chaque alerte |
| XDR | Corrélation de données issues de plusieurs couches de sécurité | Une prestation humaine de surveillance et de réponse |
| SIEM | Centralisation, recherche et corrélation des journaux | Des règles pertinentes, une exploitation 24/7 et une réponse aux incidents |
| MSSP | Gestion externalisée de services de sécurité, souvent large | Pas systématiquement la chasse aux menaces ni une réponse approfondie |
| MDR | Détection, investigation et réponse opérées par des experts | La suppression du besoin de gouvernance et de décisions métier |
Un EDR est particulièrement précieux pour voir et agir sur les postes. Le MDR ajoute des analystes qui interprètent ses signaux et interviennent selon des procédures établies. Le SIEM fournit une vision centralisée très utile, mais sa valeur dépend de la qualité des données ingérées et des personnes qui l’exploitent. Quant au MSSP, son périmètre varie fortement : il faut vérifier que la réponse aux incidents et le threat hunting sont inclus, plutôt que le supposer.
À quelles organisations le MDR apporte-t-il le plus de valeur ?
Le MDR est pertinent lorsqu’une entreprise doit protéger des actifs critiques sans disposer d’une équipe de sécurité capable de surveiller et de répondre à toute heure. Les PME y trouvent une extension opérationnelle de leur DSI. Les structures plus grandes peuvent l’utiliser pour compléter un SOC interne, couvrir les périodes hors horaires ouvrés ou absorber un volume d’alertes devenu trop important.
Trois façons d’organiser la réponse
- Service entièrement géré : le prestataire assure la surveillance et mène les premières actions autorisées. Ce modèle convient aux organisations disposant de peu de ressources spécialisées.
- Co-gestion : le MDR enquête et recommande, tandis que les équipes internes gardent la main sur les décisions et la remédiation sensible.
- Alerte et conseil : le fournisseur notifie et assiste l’entreprise, qui exécute elle-même les actions. Ce modèle exige une équipe disponible et formée.
Le choix dépend moins de la taille de l’entreprise que de sa capacité réelle à répondre à une alerte à 2 heures du matin, à analyser les preuves et à restaurer un environnement sans aggraver l’incident. Les secteurs soumis à de fortes exigences de continuité ou de traçabilité doivent aussi vérifier les modalités de conservation des journaux et de reporting. Le niveau d’externalisation doit rester cohérent avec les compétences disponibles en interne.
Les critères qui permettent d’évaluer un prestataire MDR
Le tarif ne suffit pas à comparer deux offres MDR. Un périmètre apparemment équivalent peut couvrir un nombre très différent de sources de télémétrie, d’actions de réponse ou d’heures d’expertise. La sélection doit partir des risques, des outils existants et des exigences métier.
- Couverture technique : vérifiez les environnements pris en charge : postes, serveurs, cloud, identité, messagerie et réseau. Demandez ce qui est effectivement surveillé, et non seulement intégrable.
- Compatibilité avec l’existant : certains prestataires imposent leur technologie ; d’autres exploitent l’EDR, le SIEM ou les outils déjà déployés. La seconde option peut préserver les investissements réalisés, à condition de ne pas créer de zones aveugles.
- Engagements de service : examinez les SLA de prise en charge, les canaux d’escalade, les horaires réels de couverture et les actions que le prestataire peut mener à distance.
- Qualité de la réponse : distinguez la simple notification de l’investigation forensique, de la recherche de cause racine et de l’accompagnement au rétablissement.
- Transparence opérationnelle : les rapports doivent faire apparaître les incidents qualifiés, les actions engagées, les risques récurrents et les recommandations d’amélioration.
Enfin, un bon MDR ne promet pas l’absence d’incident. Il rend l’organisation plus capable de le détecter, de le circonscrire et d’en tirer des mesures correctives. Un échange précis sur les scénarios de réponse, les droits d’intervention et les responsabilités respectives est souvent plus révélateur qu’une longue liste de fonctionnalités. L’offre la plus adaptée est celle qui correspond aux outils réellement utilisés, aux risques prioritaires et à la capacité de décision de l’entreprise.
Partager cet article
Articles qui pourraient vous intéresser :
 Audit sécurité site internet : scan, pentest et remédiation, les trois niveaux à distinguer
 Cybercriminalité : 40 % de hausse et 3 réflexes pour sécuriser vos données
 ESB informatique : centraliser les flux sans multiplier les intégrations point-à-point
 InWebo devient TrustBuilder : MFA, IAM et CIAM réunis pour sécuriser les accès