Formation Salt Security : analyser le trafic API, pas automatiser avec SaltStack
Une formation Salt Security vise à comprendre la protection des API et à utiliser une plateforme qui analyse leur comportement pour repérer des attaques. Elle ne doit pas être confondue avec une formation SaltStack, consacrée à l’automatisation des infrastructures. Pour choisir un parcours adapté, le point décisif reste la pratique : quelles analyses, quels tests et quelles actions de protection apprendrez-vous réellement à réaliser ?
Salt Security et SaltStack : vérifier le sujet avant de choisir
Salt Security est une plateforme de sécurité des API. Une API permet à des applications ou à des services d’échanger des informations et de déclencher des opérations. Sa protection suppose notamment de comprendre les usages attendus, d’observer les échanges et de reconnaître les activités suspectes.
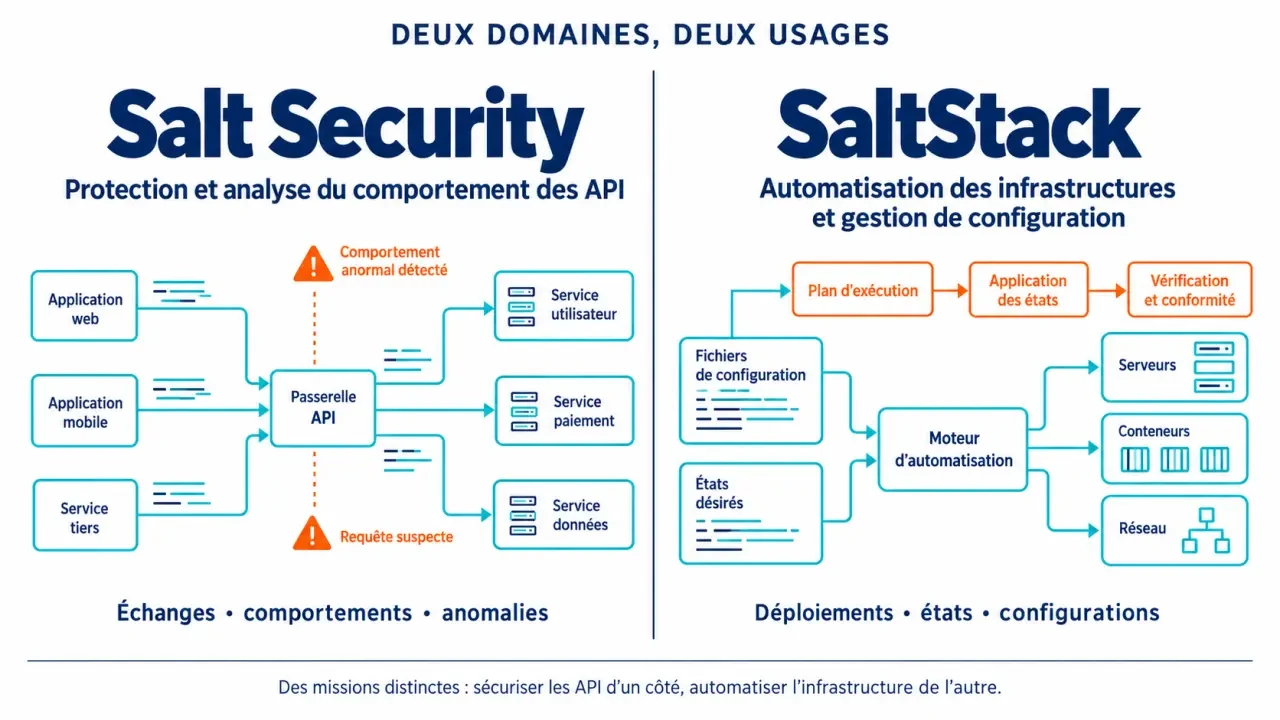
Salt Security est présenté comme une solution d’analyse du comportement des API d’une entreprise. L’étude du trafic, sur une période courte ou longue, contribue au repérage des attaques et à leur blocage. Une formation dédiée doit donc relier la compréhension des risques à l’utilisation concrète de la plateforme.
SaltStack, également appelé Salt, relève d’un autre domaine : l’automatisation et la gestion de configuration. Un programme centré sur l’installation de Salt, l’exécution de commandes sur un parc ou la rédaction d’états SaltStack ne répond pas à un besoin d’apprentissage de Salt Security.
Avant de comparer deux offres, examinez les verbes du programme. « Analyser le trafic », « tester la sécurité des API » et « qualifier une attaque » correspondent au sujet recherché. « Déployer des configurations » ou « administrer un parc » indiquent une orientation différente. La proximité des noms ne signifie pas que les compétences sont interchangeables.
Les compétences à rechercher derrière les objectifs annoncés
Les objectifs affichés pour une formation Salt Security couvrent généralement quatre axes : comprendre les concepts de sécurité, effectuer des tests, protéger les API et utiliser les fonctionnalités de la solution. Ces intentions doivent être traduites en activités observables pour permettre d’évaluer le programme.
Comprendre le trafic avant d’interpréter une alerte
L’analyse comportementale consiste à examiner l’activité des API pour identifier ce qui mérite une investigation. La formation doit expliquer l’intérêt de comparer les usages dans le temps et de replacer une anomalie dans son environnement métier. Une hausse d’activité n’a pas la même signification pendant une opération commerciale et en dehors des usages habituels ; ce type de raisonnement mérite une place dans les exercices.
Une alerte peut agir comme un aimant : elle attire toute l’attention sur un événement spectaculaire, au risque de faire oublier les échanges qui l’entourent. Un bon exercice consiste à partir de cette alerte, puis à élargir l’observation aux requêtes précédentes et suivantes, aux opérations concernées et à leur chronologie. L’apprenant travaille ainsi sa capacité à reconstruire une séquence plutôt qu’à juger un signal isolé.
Distinguer détection, qualification et protection
Repérer un comportement suspect ne suffit pas à décider d’une action. Il faut pouvoir expliquer ce qui a été observé, apprécier le risque et comprendre les conséquences d’une réponse. Demandez si la formation distingue clairement l’analyse d’une alerte, sa qualification et les possibilités de blocage effectivement étudiées.
La présentation de Salt Security évoque une détection et un blocage sans personnalisation ou configuration préalable. Cette affirmation ne doit pas devenir une promesse d’absence de travail d’intégration ou de supervision. Le formateur doit préciser les conditions d’observation du trafic, le périmètre couvert et les limites des automatismes présentés.
Des exercices à demander pour évaluer la dimension opérationnelle
Un programme peut annoncer des tests de sécurité sans prévoir de manipulations individuelles. Demandez ce que chaque participant réalise lui-même, avec quel accès à la plateforme et dans quel environnement. Une démonstration commentée est utile, mais elle ne mesure pas les mêmes acquis qu’un exercice exécuté puis expliqué par l’apprenant.
Les activités suivantes constituent une grille de discussion avec l’organisme, et non un programme garanti pour toutes les formations Salt Security :
| Activité à demander | Compétence à vérifier |
|---|---|
| Observer un jeu de trafic API | Décrire les échanges et situer les opérations étudiées. |
| Comparer plusieurs périodes d’activité | Expliquer une variation sans conclure trop vite à une attaque. |
| Analyser un scénario suspect | Justifier une qualification à partir d’éléments observables. |
| Étudier une action de protection | Comprendre son périmètre et ses effets possibles sur les usages légitimes. |
| Restituer une investigation | Présenter les constats, les incertitudes et les actions proposées. |
Les tests doivent se dérouler sur un environnement autorisé et maîtrisé. Vérifiez si l’organisme fournit des API de laboratoire, des traces préparées ou un autre support pédagogique, et si chaque stagiaire dispose d’un accès individuel. Évitez de prévoir l’utilisation de données de production sans cadre explicite.
L’évaluation finale devrait porter sur un résultat concret : expliquer un comportement, analyser un événement ou argumenter une mesure de protection. Une attestation de présence ne démontre pas, à elle seule, l’autonomie sur ces tâches.
Adapter le niveau au rôle de chaque participant
La pertinence d’une formation dépend autant du poste occupé que du niveau technique. Pour une équipe de sécurité opérationnelle, l’enjeu peut être l’analyse des alertes. Pour des développeurs ou des spécialistes de sécurité applicative, il peut s’agir de mieux comprendre les risques et de collaborer sur les corrections. Un architecte cherchera plutôt à comprendre la place de la solution dans l’environnement existant.
Ces profils constituent des pistes de ciblage, pas des conditions d’admission confirmées. Faites préciser le public réellement visé et les prérequis attendus. Pour profiter des manipulations, il est utile de connaître les échanges HTTP, les principes d’authentification et d’autorisation, ainsi que la lecture de requêtes et de réponses API.
- Si vous débutez : vérifiez qu’un rappel des fondamentaux précède l’utilisation de la plateforme.
- Si vous exploitez déjà Salt Security : demandez des exercices liés à vos tâches récurrentes et à vos difficultés.
- Si vous préparez un déploiement : faites distinguer la découverte du produit, son intégration et son exploitation quotidienne.
Pour une session d’entreprise, préparez quelques situations anonymisées à transmettre au formateur : type d’API, difficulté d’analyse, circuit de traitement des alertes. Cette préparation aide à vérifier l’adéquation pédagogique sans exposer de secrets techniques ni de données sensibles.
Les informations à obtenir avant de valider une inscription
Un intitulé précis et des objectifs convaincants ne suffisent pas à comparer des offres. Demandez un programme daté indiquant la durée, le format, le temps consacré aux manipulations, les moyens techniques et les modalités d’évaluation. Faites également préciser le tarif, les conditions d’accès et les éventuels frais liés à l’environnement pratique.
La version étudiée mérite une vérification particulière. Une présentation Ambient IT mentionne 3007.12 comme version stable de Salt Security. Sans date de validité ni confirmation du produit concerné, cette référence ne permet pas d’identifier la version actuellement enseignée. Demandez à l’organisme de confirmer son exactitude et sa correspondance avec l’environnement utilisé pendant la session.
Interrogez aussi le prestataire sur l’expérience du formateur : pratique de la sécurité des API, connaissance de Salt Security et capacité à accompagner les investigations. Si une certification est annoncée, faites préciser son intitulé, son émetteur et les conditions d’obtention ; ne la déduisez pas de la simple présence d’une évaluation.
Retenez l’offre qui relie votre besoin à des tâches vérifiables. Savoir quelles observations effectuer, quels tests réaliser et comment justifier une action de protection constitue un critère plus solide qu’une promesse générale de maîtrise de la sécurité des API.
- Formation Salt Security : analyser le trafic API, pas automatiser avec SaltStack - 31 octobre 2026
- Forward Deployed Engineer : coder chez le client, un métier de terrain loin du simple poste de dev - 30 octobre 2026
- IT en informatique : des serveurs aux métiers, ce que recouvre vraiment le terme - 29 octobre 2026
Partager cet article
Articles qui pourraient vous intéresser :
 Audit sécurité site internet : scan, pentest et remédiation, les trois niveaux à distinguer
 ESB informatique : centraliser les flux sans multiplier les intégrations point-à-point
 InWebo devient TrustBuilder : MFA, IAM et CIAM réunis pour sécuriser les accès
 ETL vs ELT : faut-il charger vite ou contrôler les données avant l’entrepôt ?