Azure AD devient Microsoft Entra ID : ce qui change, ce qui reste distinct d’Active Directory
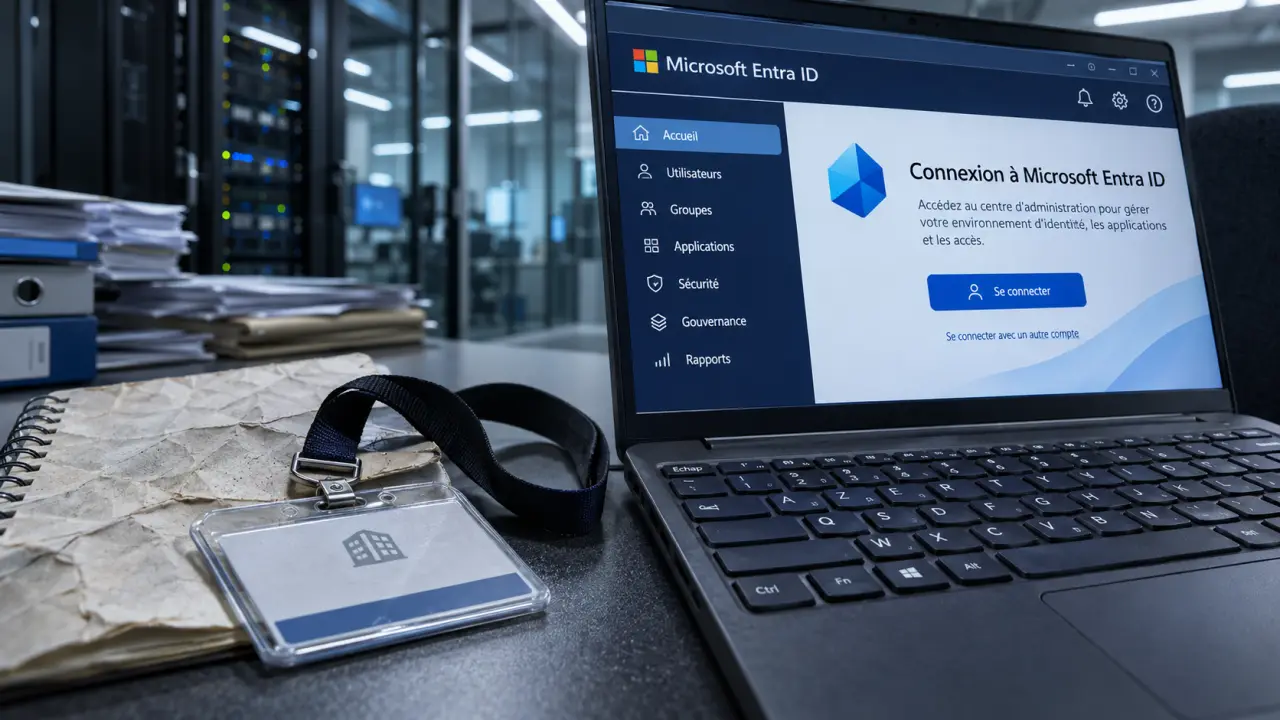
Azure AD, ou Azure Active Directory, s’appelle désormais Microsoft Entra ID. Il s’agit du service cloud de Microsoft qui gère les identités et les accès aux applications. Ce changement de nom n’impose pas, à lui seul, de migrer votre annuaire. En revanche, Entra ID ne doit pas être confondu avec Active Directory, l’annuaire historique sur site : leurs fonctions et leurs protocoles diffèrent.
Retrouver Azure AD sous son nouveau nom, sans changer de service
Microsoft Entra ID permet de centraliser les comptes utilisateurs, les groupes et les accès aux applications dans un annuaire cloud. Il répond à deux questions distinctes : qui se connecte ?, avec l’authentification, puis à quoi cette identité peut-elle accéder ?, avec les autorisations et les règles appliquées.
Testez vos connaissances sur Azure AD et Entra ID
Répondez aux sept questions. Une explication s’affiche après chaque réponse validée.
Le changement de nom inscrit Azure AD dans la famille Microsoft Entra et clarifie sa distinction avec Windows Server Active Directory. Si une documentation, un connecteur ou un ancien écran mentionne encore Azure AD, il peut donc désigner le même service. Il faut surtout vérifier la fonctionnalité concernée, plutôt que déduire du vocabulaire qu’un remplacement technique est nécessaire.
Où administrer les utilisateurs et les applications
Le centre d’administration Microsoft Entra constitue le point d’entrée pour gérer les identités, les applications d’entreprise et les stratégies de protection. Les objets sont organisés dans un locataire, aussi appelé tenant : l’instance d’annuaire propre à une organisation. Certaines opérations sont également accessibles dans le portail Azure ou automatisables avec PowerShell et Microsoft Graph.
Une distinction reste essentielle : administrer l’annuaire ne signifie pas disposer de tous les droits sur les ressources Azure. Les autorisations sur les abonnements, machines virtuelles ou espaces de stockage relèvent notamment d’Azure RBAC, le contrôle d’accès basé sur les rôles.
Du compte utilisateur à l’application : le parcours d’une connexion
Lorsqu’un salarié ouvre une application reliée à Entra ID, celle-ci délègue l’authentification au service d’identité. Après vérification du compte et application des contrôles requis, Entra ID fournit un jeton ou une assertion que l’application peut valider. L’application conserve ensuite sa propre logique d’autorisation, selon son intégration.
Le SSO simplifie l’accès, le provisioning prépare le compte
L’authentification unique, ou SSO, évite de ressaisir ses identifiants pour chaque application compatible. Les intégrations s’appuient notamment sur SAML ou OpenID Connect. OAuth 2.0 intervient pour déléguer des autorisations d’accès, notamment aux API : ce n’est pas, à lui seul, un protocole d’authentification.
Le SSO ne crée pas nécessairement le compte dans l’application cible. Cette opération relève du provisioning, qui peut automatiser la création, la mise à jour et la désactivation des comptes lorsque le connecteur le permet. Pour une application de gestion commerciale, il faut donc vérifier séparément la connexion unique et le cycle de vie des utilisateurs.
La MFA et l’accès conditionnel adaptent la protection
L’authentification multifacteur, ou MFA, exige une preuve supplémentaire plutôt que de se fier uniquement au mot de passe. L’accès conditionnel permet de décider quand renforcer ou refuser une connexion selon l’application, l’emplacement, l’état de l’appareil ou le risque détecté, avec les licences et intégrations adaptées.
On peut voir l’accès conditionnel comme une lentille qui ajuste la netteté : regarder seulement le mot de passe laisse une partie de la scène floue. Croiser l’identité, le terminal et la ressource demandée permet de distinguer une connexion habituelle d’une situation à examiner. Conséquence pratique : exigez davantage de garanties pour une console d’administration que pour une application peu sensible, plutôt que d’appliquer indistinctement la même contrainte partout.
Active Directory et Entra ID : deux annuaires qui peuvent se compléter
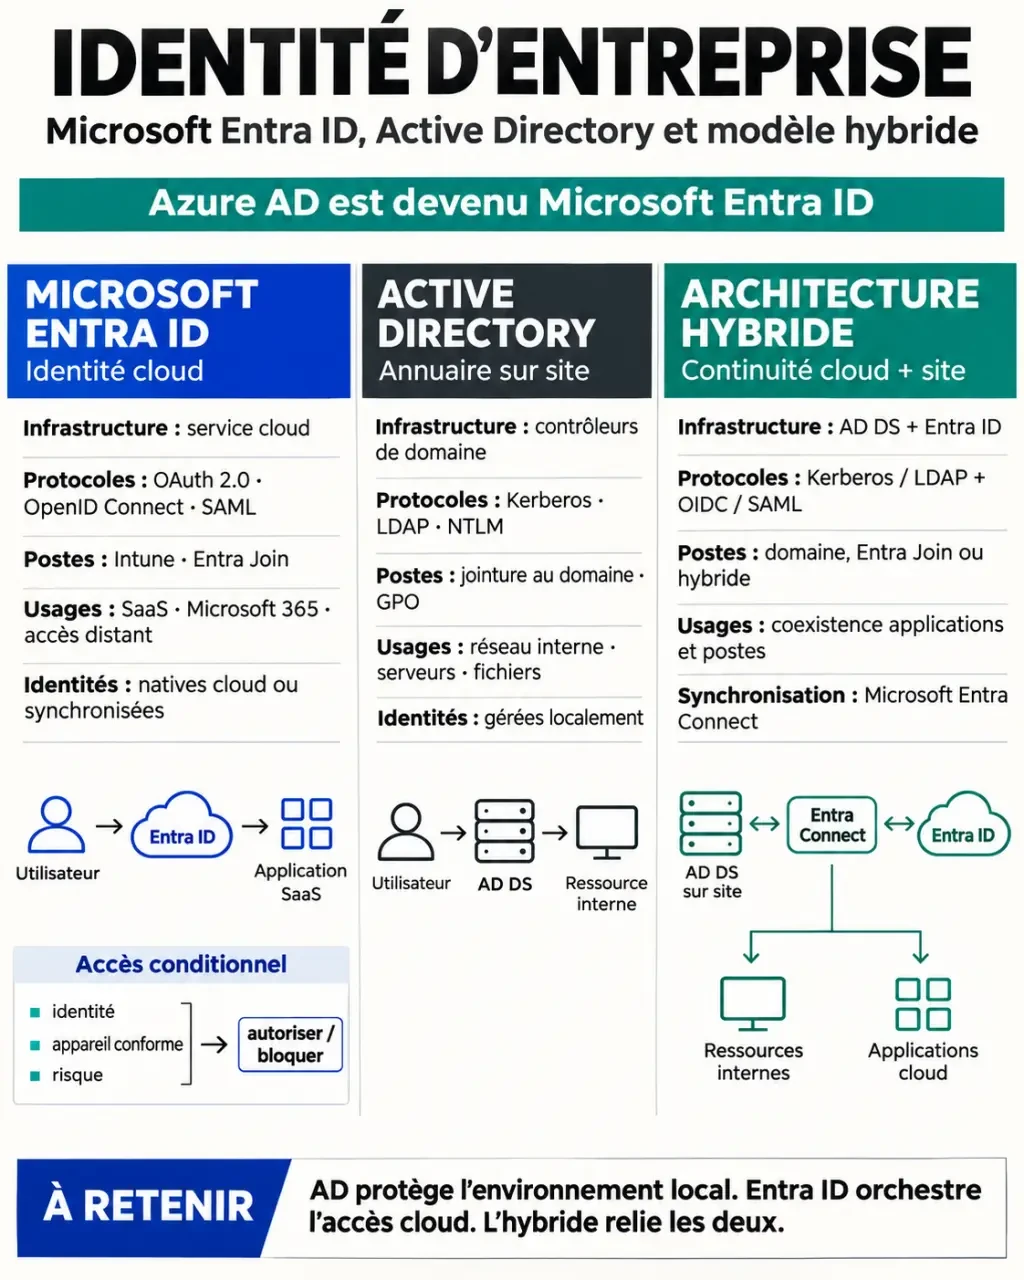
Entra ID n’est pas un contrôleur de domaine hébergé dans Azure. Active Directory Domain Services reste conçu pour les domaines Windows, les postes, les serveurs et les applications reposant sur des mécanismes historiques. Entra ID privilégie l’identité cloud et les applications utilisant des standards web modernes.
| Point de comparaison | Active Directory sur site | Microsoft Entra ID, ancien Azure AD |
|---|---|---|
| Infrastructure | Contrôleurs de domaine à exploiter | Service cloud, aucun serveur sur site requis pour un usage cloud seul |
| Protocoles courants | LDAP, Kerberos, NTLM | SAML, OpenID Connect, OAuth 2.0 |
| Gestion des postes | Jonction au domaine et stratégies de groupe | Jonction Microsoft Entra et intégration à une gestion des appareils |
| Usage principal | Ressources du domaine et applications historiques | Accès aux applications cloud, SaaS et applications intégrées |
L’hybride conserve une continuité d’identité
Une organisation peut conserver Active Directory tout en synchronisant les identités vers Entra ID avec Microsoft Entra Connect Sync. Les utilisateurs retrouvent ainsi une identité cohérente entre les ressources locales et cloud. La synchronisation des objets et la méthode d’authentification restent deux choix liés, mais distincts : synchroniser un compte ne décrit pas à lui seul la manière dont sa connexion sera validée.
Cette synchronisation ne transpose pas automatiquement toutes les stratégies de groupe ni toutes les applications LDAP vers le cloud. Une application sur site peut nécessiter une intégration spécifique, par exemple Microsoft Entra Application Proxy pour certains usages web.
Enfin, Microsoft Entra Domain Services est un service distinct, destiné aux besoins de domaine géré. Il fournit notamment LDAP et Kerberos, avec 2 contrôleurs de domaine par domaine géré et 1 seul domaine géré par locataire Microsoft Entra. Ce n’est pas un autre nom d’Entra ID.
Déployer les bons contrôles sans bloquer les utilisateurs
Le bon périmètre dépend des ressources à protéger. Une entreprise utilisant principalement des applications SaaS peut privilégier une architecture cloud. Une structure dépendant de serveurs de fichiers, de logiciels Kerberos ou de stratégies de groupe conservera souvent une composante hybride, au moins pendant sa modernisation.
Commencer par un périmètre pilote vérifiable
- Inventorier les applications : protocoles acceptés, comptes existants, droits et besoins de provisioning.
- Définir l’origine des identités : comptes créés dans le cloud ou synchronisés depuis l’annuaire local.
- Protéger les comptes sensibles : MFA, privilèges limités et comptes d’urgence correctement sécurisés.
- Tester l’accès conditionnel : utiliser le mode rapport uniquement lorsque disponible, puis déployer progressivement.
- Vérifier les départs : contrôler la désactivation des comptes, les sessions et les accès dans chaque application.
Les journaux de connexion aident ensuite à comprendre un refus d’accès, à repérer une règle trop restrictive et à surveiller les comportements inhabituels. La réinitialisation du mot de passe en libre-service peut également alléger le support, sous réserve de configurer les méthodes de vérification et, en environnement hybride, les mécanismes nécessaires.
Vérifier les licences avant de concevoir la sécurité
Toutes les fonctionnalités ne sont pas incluses dans toutes les offres. L’accès conditionnel nécessite généralement Microsoft Entra ID P1, tandis que les politiques fondées sur le risque s’appuient sur des capacités associées à P2. Vérifiez les droits inclus dans vos abonnements Microsoft et les utilisateurs concernés avant de budgéter une extension.
Le critère décisif reste la maîtrise des accès réels. Le SSO améliore l’expérience, mais ne remplace ni la MFA ni la suppression des droits devenus inutiles. Une démarche Zero Trust consiste précisément à vérifier les conditions d’accès et à limiter les privilèges, sans considérer qu’un compte ou un réseau interne mérite une confiance automatique.
Partager cet article
Articles qui pourraient vous intéresser :
 GRC en cybersécurité : gouvernance, risque et conformité pour piloter la sécurité
 Solution GED open source : le code est libre, l’exploitation ne l’est pas
 Une base de données se comprend mieux avec trois exemples de tables et de relations
 MDR en cybersécurité : transformer les alertes en décisions et en actions