InWebo devient TrustBuilder : MFA, IAM et CIAM réunis pour sécuriser les accès
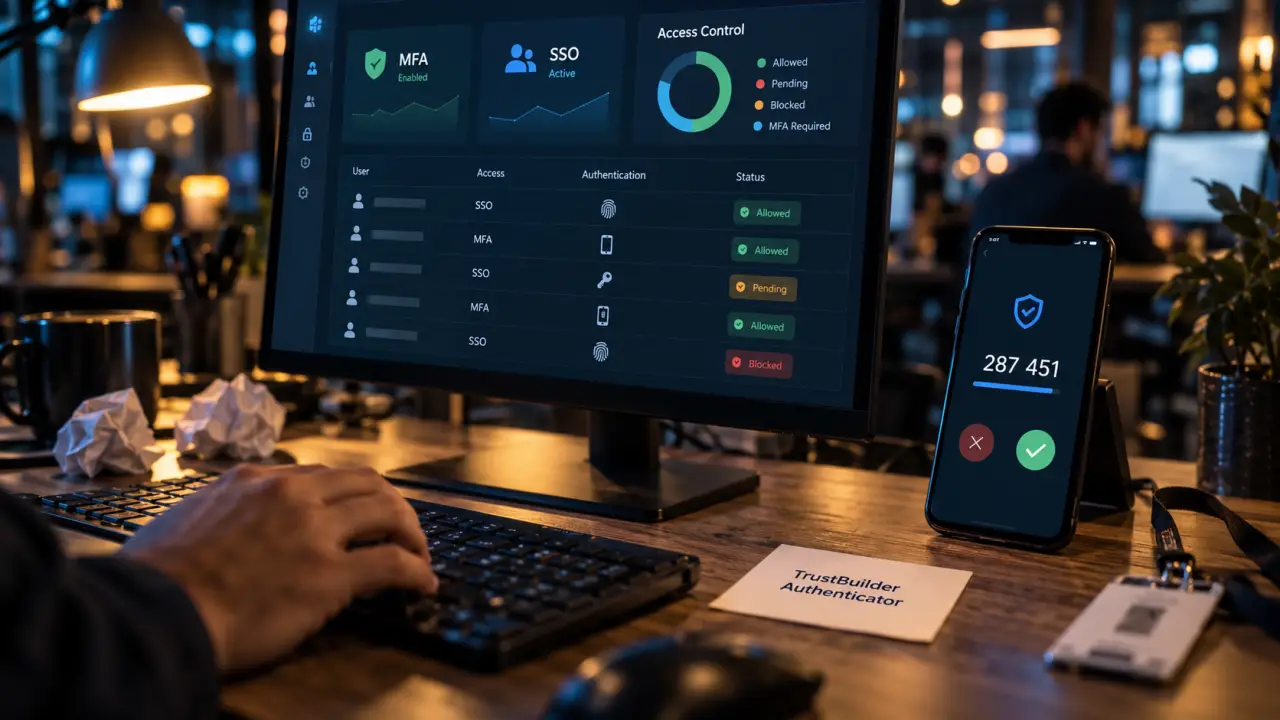
InWebo est une entreprise française de cybersécurité créée en 2008. Elle s’est d’abord fait connaître pour ses solutions d’authentification forte et de gestion des identités. Après l’acquisition de TrustBuilder NV, l’offre a été réunie sous la marque TrustBuilder. Pour une organisation, l’objectif reste concret : vérifier qui se connecte, limiter les accès non autorisés et préserver la fluidité du travail des collaborateurs comme du parcours client.
De inWebo à TrustBuilder : comprendre l’évolution de la marque
La recherche « inWebo » mène aujourd’hui vers un ensemble de solutions portées par TrustBuilder. Cette évolution ne fait pas disparaître l’expertise historique d’inWebo. Elle élargit une offre initialement très associée à l’authentification multifacteur. Le rapprochement avec TrustBuilder NV a eu lieu en 2021, puis le changement de nom a été engagé en 2023.
Le positionnement réunit désormais deux besoins souvent traités séparément : sécuriser les accès internes des collaborateurs et gérer les identités des clients ou des partenaires. Les équipes IT peuvent ainsi s’appuyer sur une même approche pour l’authentification, le contrôle des accès, l’expérience de connexion et l’intégration avec leur environnement applicatif.
Une plateforme pensée pour les identités professionnelles et clients
TrustBuilder couvre la gestion des identités et des accès, ou Identity and Access Management (IAM), ainsi que le Customer Identity and Access Management (CIAM). L’IAM concerne notamment les salariés, les administrateurs, les prestataires et les partenaires. Le CIAM se concentre sur les comptes clients : inscription, connexion, consentement, récupération d’accès et personnalisation du parcours numérique.
Cette distinction compte. Un salarié qui accède à un outil financier sensible n’a pas les mêmes contraintes qu’un client qui crée un compte sur un site marchand ou un portail de services. La plateforme vise à adapter le niveau de vérification, les règles d’accès et le parcours au contexte d’utilisation.
Les briques à évaluer selon votre besoin de sécurité
L’offre ne se limite pas à demander un code supplémentaire lors d’une connexion. Elle associe plusieurs fonctions, à déployer selon la population à protéger, les applications concernées et le niveau de risque accepté.
| Fonction | Rôle principal | Cas d’usage courant |
|---|---|---|
| Authentification forte MFA/2FA | Vérifier l’identité avec plusieurs facteurs | Accès VPN, messagerie, applications métiers ou administration |
| Single Sign-On (SSO) | Réduire le nombre de connexions distinctes | Portail applicatif des collaborateurs |
| Password Manager | Gérer et utiliser des mots de passe sans les mémoriser | Comptes professionnels et services web |
| CIAM et workflows | Orchestrer les parcours d’identité client | Création de compte, consentement, authentification adaptative |
La MFA pour contrer le vol d’identifiants
La MFA, ou authentification multifacteur, ajoute une preuve d’identité à la combinaison identifiant-mot de passe. Cette preuve peut notamment passer par l’application mobile TrustBuilder Authenticator. Le but est de réduire l’impact d’un mot de passe dérobé par phishing, réutilisé après une fuite ou testé automatiquement lors d’une attaque de credential stuffing.
La 2FA désigne généralement une authentification à deux facteurs. La MFA peut mobiliser plus de deux éléments ou varier selon les règles définies. Avec une authentification adaptative, une connexion inhabituelle peut déclencher un contrôle renforcé, tandis qu’un usage habituel suit un parcours plus fluide. Le paramétrage consiste à réserver les contrôles supplémentaires aux situations qui le justifient.
SSO, Password Manager et CIAM : réduire les détours inutiles
Le SSO permet à un utilisateur authentifié d’accéder à plusieurs services sans ressaisir ses identifiants à chaque étape. Le Password Manager, accessible via une extension de navigateur, aide à gérer les mots de passe lorsque le SSO ne couvre pas toutes les applications. Ces deux approches peuvent se compléter dans un environnement hybride.
Côté CIAM, l’interface graphique et le moteur de workflow personnalisable servent à construire des parcours adaptés : enrôlement, validation d’adresse, gestion des consentements ou changement de méthode d’authentification. La sécurité des API intervient aussi lorsque les applications échangent des données d’identité avec d’autres services.
Faire de l’identité une vigie des accès sensibles
Une solution d’identité devient utile lorsqu’elle tient compte des changements de situation. Un compte normalement utilisé depuis un poste géré, à des horaires habituels, ne présente pas le même profil qu’une connexion soudaine depuis un navigateur inconnu, suivie d’une demande d’export de données. Relier le contexte de connexion, le niveau de privilège et l’action demandée permet d’appliquer un contrôle proportionné, au lieu d’imposer la même contrainte à tous les utilisateurs.
Cette logique aide à trouver un équilibre entre protection et expérience utilisateur. Elle concerne particulièrement les comptes à privilèges, les accès à distance, les extranets partenaires et les espaces clients qui contiennent des informations personnelles. Elle évite aussi de traiter l’authentification comme un projet isolé. Les règles d’accès doivent suivre les mouvements de personnel, les changements de rôle, les applications critiques et les incidents.
Des enjeux différents selon les secteurs et les populations
Dans la santé, l’accès aux données et aux applications métiers doit être rigoureusement maîtrisé sans ralentir les équipes. Dans la finance, les opérations sensibles et les identités clients appellent une vérification renforcée. L’industrie doit souvent protéger des environnements qui associent applications anciennes, solutions cloud et accès de prestataires. Pour une activité B2B ou B2C, le CIAM peut fluidifier l’onboarding client tout en limitant les créations de comptes frauduleuses.
- DSI : recherche l’interopérabilité avec les annuaires, les applications SaaS et les outils existants.
- RSSI : attend une réduction des risques liés au phishing, aux malwares et aux identifiants compromis.
- Équipes métier : ont besoin d’un accès simple, cohérent et peu intrusif.
- Responsables digitaux : cherchent un parcours client fiable, avec moins d’abandons lors de la connexion.
Évaluer TrustBuilder avant un déploiement
La crédibilité d’inWebo et de TrustBuilder repose sur plus de 300 clients, dont plus de la moitié des entreprises du CAC 40, ainsi que sur 5 millions d’utilisateurs dans le monde. La certification ANSSI fournit également un point de vérification pour les organisations qui examinent les garanties de sécurité et de conformité. Ces éléments ne remplacent pas une évaluation adaptée à votre architecture.
Les questions à poser lors d’une démonstration
Avant de choisir une solution, cartographiez les applications à protéger, les types d’utilisateurs et les scénarios à risque. Une démonstration utile doit montrer un parcours réel : enrôlement d’un utilisateur, perte ou renouvellement d’un terminal, connexion à une application métier, gestion d’un accès partenaire et traitement d’un incident.
- Identifiez les applications, les données et les comptes les plus sensibles.
- Vérifiez les modes d’intégration disponibles avec votre annuaire, vos API et vos applications cloud.
- Testez le parcours utilisateur sur ordinateur et mobile, y compris la récupération d’accès.
- Examinez l’administration des rôles, la traçabilité et les règles d’authentification adaptative.
- Demandez un pilote limité pour mesurer l’adoption avant une généralisation.
Les utilisateurs qui recherchent encore les services historiques peuvent être redirigés vers TrustBuilder pour retrouver les espaces et ressources associés à inWebo. Le sujet ne se limite donc pas au nom de la marque. Il faut surtout vérifier que la solution sait sécuriser chaque identité, s’intégrer sans multiplier les silos et maintenir un parcours de connexion compréhensible au quotidien.
- InWebo devient TrustBuilder : MFA, IAM et CIAM réunis pour sécuriser les accès - 2 octobre 2026
- Créer un navigateur web en Python avec PyQt5 : une fenêtre capable d’afficher des pages - 1 octobre 2026
- ESB informatique : centraliser les flux sans multiplier les intégrations point-à-point - 30 septembre 2026
Partager cet article
Articles qui pourraient vous intéresser :
 Audit sécurité site internet : scan, pentest et remédiation, les trois niveaux à distinguer
 Cybercriminalité : 40 % de hausse et 3 réflexes pour sécuriser vos données
 Une architecture Big Data relie les flux aux décisions, du stockage au reporting
 ESB informatique : centraliser les flux sans multiplier les intégrations point-à-point