L’audit trail rend chaque action vérifiable, de la modification à la preuve
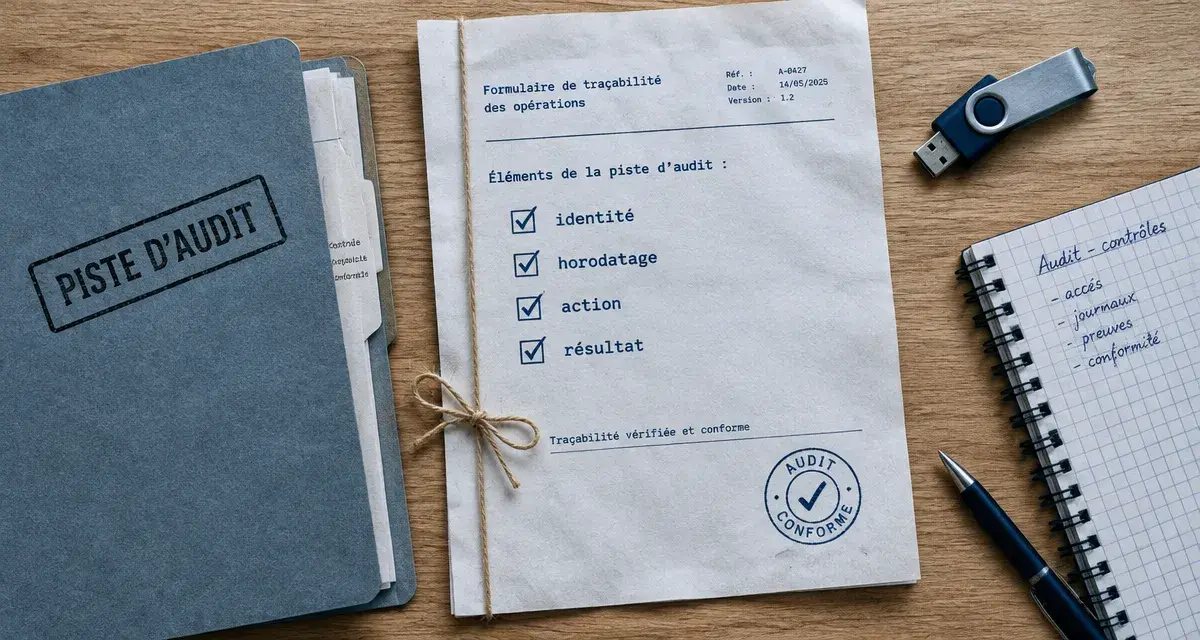
Un audit trail, ou piste d’audit, transforme les actions réalisées dans un logiciel en un historique exploitable. Il indique qui a consulté, créé, modifié, validé ou supprimé une information, à quel moment et depuis quel environnement. Correctement configuré, il soutient la sécurité, la qualité, la conformité et l’analyse des incidents.
Un audit trail n’est pas un simple historique de modifications
En français, les expressions piste d’audit, journal d’audit, journalisation et historisation renvoient à une même finalité : conserver une chronologie fiable des événements importants. L’audit trail peut concerner un document, un contrat, un dossier client, une procédure qualité, une signature électronique, une configuration applicative ou une table de base de données.
Testez vos connaissances sur l’audit trail
Répondez aux 7 questions, puis validez vos réponses pour obtenir votre score et les corrections.
Corrections
1. Un audit trail est un enregistrement chronologique des activités et des actions.
2. Il peut enregistrer l’utilisateur, la date et l’heure, l’action ainsi que son résultat.
3. L’audit trail enregistre les activités, tandis que le SIEM centralise et analyse des journaux provenant de plusieurs sources.
4. Les authentifications, les changements de privilèges et les modifications de configuration sont prioritaires.
5. Les journaux doivent être protégés par des contrôles d’accès et des mesures préservant leur intégrité.
6. La revue périodique sert à détecter les anomalies et à vérifier que les événements importants sont bien suivis.
7. Le déploiement doit tenir compte des risques, des exigences applicables, de la criticité des systèmes et des ressources disponibles.
Un historique classique indique parfois seulement qu’un fichier a été modifié. Une piste d’audit complète apporte le contexte nécessaire à l’imputabilité : l’identité de l’auteur, l’horodatage, l’action effectuée, l’objet concerné et, lorsque cela est pertinent, les valeurs avant et après le changement. Elle permet ainsi de reconstituer une séquence de faits lors d’un audit, d’une inspection, d’un litige ou d’une investigation de sécurité.
Journal d’audit, log système et monitoring : des fonctions complémentaires
Le journal système décrit surtout le fonctionnement technique d’un serveur ou d’une application : erreurs, démarrages, consommation de ressources ou incidents. Le monitoring mesure l’état et la performance des services. Un SIEM collecte et corrèle souvent des événements de sécurité provenant de plusieurs sources. L’audit trail se concentre, lui, sur la traçabilité des opérations métier et des accès susceptibles d’avoir une conséquence sur les données, les processus ou la conformité.
Ces dispositifs peuvent fonctionner ensemble. Une authentification anormale détectée par un outil de sécurité peut être rapprochée d’une exportation de données enregistrée dans la piste d’audit. Cette corrélation aide à distinguer une erreur de manipulation d’un accès abusif ou d’une élévation de privilèges.
Les événements à tracer pour disposer d’une preuve utile
La qualité d’un audit trail dépend moins du nombre de lignes collectées que de leur pertinence. Il faut tracer les actions qui modifient un état, autorisent une décision, exposent une donnée sensible ou donnent accès à une fonction critique. Chaque événement doit être lisible, chronologique, complet et rattachable à une identité ou à un compte de service.
| Information enregistrée | Utilité |
|---|---|
| Identifiant utilisateur ou compte technique | Attribuer l’action à son auteur et distinguer un processus automatisé d’un utilisateur. |
| Date, heure et fuseau horaire | Reconstituer une chronologie cohérente entre plusieurs systèmes. |
| Action et objet concerné | Identifier une consultation, une modification, une suppression, une validation ou une signature. |
| Ancienne et nouvelle valeur | Comprendre précisément la portée d’un changement sur une donnée critique. |
| Source d’accès | Analyser l’application, l’appareil, l’adresse IP ou la session à l’origine de l’événement. |
| Résultat de l’opération | Repérer les échecs d’authentification, les refus d’accès et les tentatives répétées. |
Éviter le bruit sans créer d’angle mort
Journaliser chaque lecture, chaque requête et chaque événement technique peut produire une volumétrie coûteuse et noyer les signaux importants. Une approche fondée sur les risques consiste à prioriser les comptes administrateurs, les données personnelles ou de santé, les changements de droits, les suppressions, les exportations, les validations électroniques et les opérations sur les référentiels sensibles.
Pour une base PostgreSQL, l’extension pgAudit peut notamment consigner des opérations de lecture ou d’écriture, des requêtes SELECT et des opérations DDL sur la structure. Dans une GED ou un QMS, les événements centraux seront plutôt la publication d’une version, l’approbation d’une procédure, le retrait d’un document ou une signature. Les règles d’audit doivent donc suivre le processus réel, et non une liste générique de cases à cocher.
Pourquoi la piste d’audit protège aussi les journaux eux-mêmes
Une piste d’audit n’a de valeur que si son contenu est digne de confiance. Un administrateur ne devrait pas pouvoir modifier silencieusement les traces de ses propres actions. Les droits de consultation doivent également rester distincts des droits d’administration. La séparation des rôles, le principe du moindre privilège, les sauvegardes et un stockage protégé contre l’altération renforcent la chaîne de preuve.
Le masquage est un point souvent négligé. Un journal trop détaillé peut devenir un second réservoir de données sensibles. Enregistrer le fait qu’un dossier a été consulté, par qui et quand est généralement utile. Recopier dans le log l’intégralité d’un numéro d’identité, d’un secret d’authentification ou d’une information médicale l’est beaucoup moins. Le masquage partiel, la minimisation des champs, le chiffrement et des droits d’accès spécifiques aux journaux permettent de concilier investigation, confidentialité et proportionnalité de la surveillance.
Passer de la collecte à la détection
Un audit trail consulté uniquement le jour d’un contrôle reste sous-exploité. Des alertes ciblées peuvent signaler une suppression inhabituelle, une série d’échecs d’accès, une connexion hors plage habituelle, une modification de droits ou un export massif. Une revue périodique, confiée à un responsable identifié, vérifie que les traces sont complètes et révèle des tendances qui ne déclenchent pas nécessairement une alerte immédiate.
Cette organisation réduit le temps de recherche lors d’un incident. Au lieu d’interroger plusieurs équipes pour reconstruire les faits, l’organisation dispose d’une chronologie exportable, contextualisée et plus facile à présenter à un auditeur.
Conformité : adapter l’audit trail au référentiel et au secteur
Les exigences exactes varient selon l’activité, le périmètre applicatif et la nature des données traitées. Le RGPD n’impose pas une liste universelle de logs, mais la traçabilité contribue à démontrer la maîtrise des accès, la sécurité du traitement et la capacité à analyser une violation de données. La journalisation doit rester proportionnée et respecter les règles internes de conservation.
- ISO 9001 : la traçabilité soutient la maîtrise documentaire, le suivi des changements et la démonstration de l’efficacité des processus qualité.
- ISO 13485, 21 CFR Part 11, GAMP 5 et Annexe 11 : dans les environnements réglementés, l’intégrité des données, les validations et les signatures électroniques appellent une piste d’audit robuste.
- COFRAC et ISO 17025 : les laboratoires doivent pouvoir démontrer la traçabilité des résultats, des modifications et des opérations pertinentes.
- HIPAA, SOX, PCI-DSS, PSD2 ou SWIFT : ces cadres sectoriels renforcent l’attention portée aux accès, aux transactions, aux comptes privilégiés et aux preuves de contrôle.
- ISO 22716 et ISO 15378 : les processus de production et de documentation exigent une maîtrise des enregistrements et des changements.
La bonne méthode consiste à relier chaque obligation applicable à un risque et à une règle de journalisation précise. Une exigence de conservation sans politique de rétention, ou un journal complet mais illisible, ne répond pas réellement à l’objectif de conformité.
Déployer un audit trail sans bloquer les équipes
Une méthode en six décisions
- Cartographier le périmètre critique : applications métier, GED, QMS, contrats, bases de données, comptes administrateurs et flux cloud.
- Définir les événements à forte valeur : accès, changements de droits, créations, suppressions, validations, signatures, exports et modifications de configuration.
- Fixer les champs obligatoires : identité, date et heure, action, objet, résultat, source et valeurs avant et après lorsque cela est nécessaire.
- Protéger et conserver les traces : droits d’accès restreints, sauvegarde, archivage et durée de rétention cohérente avec les obligations applicables.
- Organiser la revue : fréquence, responsables, critères d’alerte, escalade et conservation des rapports de contrôle.
- Tester la restitution : vérifier qu’un auditeur peut retrouver rapidement l’historique d’un document, d’un compte ou d’une transaction.
Outil natif ou plateforme centralisée ?
Les outils natifs, tels qu’Oracle Audit Trail, Microsoft SQL Server Audit ou pgAudit pour PostgreSQL, conviennent lorsqu’un système unique doit être surveillé avec des besoins techniques bien définis. Ils collectent les événements au plus près de la source, mais demandent souvent une configuration et une analyse propres à chaque environnement.
Une solution tierce centralisée devient pertinente lorsqu’il faut agréger plusieurs applications, bases de données ou environnements hybrides. Elle peut apporter des règles homogènes, des tableaux de bord, des alertes en temps réel, des rapports de conformité et une corrélation entre systèmes. Une GED, un QMS ou une solution de signature électronique peut aussi fournir un audit trail métier intégré.
Le choix doit reposer sur la couverture des systèmes, les capacités d’export, la gestion des accès, la volumétrie attendue, les exigences réglementaires et la facilité de revue. La présence d’un simple bouton « journalisation » ne suffit pas à garantir une piste d’audit exploitable.
Partager cet article
Articles qui pourraient vous intéresser :
 Audit sécurité site internet : scan, pentest et remédiation, les trois niveaux à distinguer
 Une architecture Big Data relie les flux aux décisions, du stockage au reporting
 ESB informatique : centraliser les flux sans multiplier les intégrations point-à-point
 InWebo devient TrustBuilder : MFA, IAM et CIAM réunis pour sécuriser les accès